
 资料简介网
NO.1物联网信息安全问题
无处可逃,就是我们在从互联网到物联网时代下共同面临的困境,从高速率传输支持“万屏互联”,到数以万亿的传感器被嵌入社会的各个角落,物联网正以“连接一切”的属性引发新时代的数据核爆。
就在物联网技术给人们提供便利和高效并且迅猛发展的另一边,物联网安全性也持续地受到质疑。数据黑产和信息泄露等事件的频发,让物联网带来的不安全问题逐渐凸显,也令越来越多人感受到惶恐和不安。
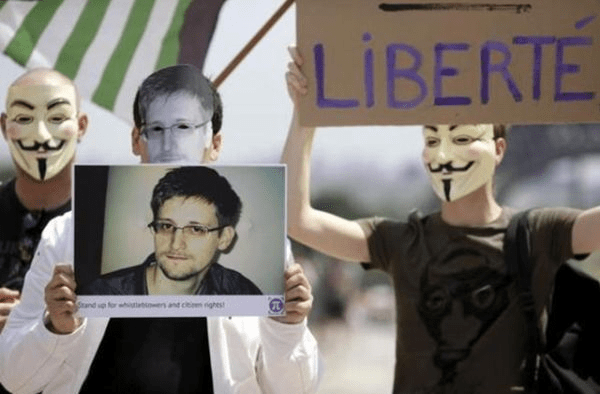
在震惊全世界的棱镜门事件发生之后,集中控制式的信息管理架构开始受到越来越多的争议。之所以会出现这样的情况,主要是因为集中控制式的管理架构的确存在一定的弊端。其中最明显的是无法自证清白,导致数据隐私泄露事件频频发生。
以智能监控设备为例,日前IDC发布数据显示,2020年第四季度,中国家庭安全/监控设备销售额接近6亿美元,出货量为817万台,同比增长24.9%。
有不法分子利用部分产品的技术漏洞入侵了集中控制式的监控系统破解大量摄像头IP地址,高价售卖破解软件与“偷窥套餐”;也有违法商家未经用户允许远程操纵摄像头“直播”,公然监视他人生活,给用户隐私带来巨大威胁。
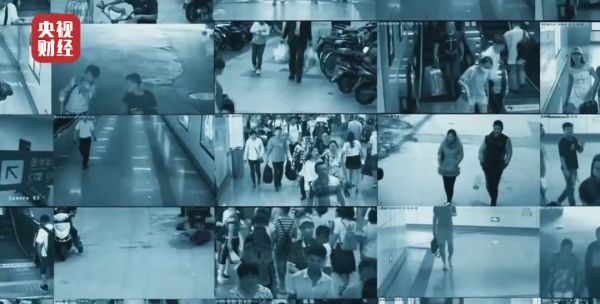
由此来看,集中控制式的管理架构确实无法自证清白,也很难保护数据隐私。为了充分保护用户的数据隐私,集中控制式的管理架构必须有所改变,最好是形成一种用户自己管理数据隐私的模式,因为这种模式可以实现物联网管理架构的去集中化。
为达到物联网管理架构的去集中化,绝大多数物联网企业都在区块链技术方面下足了功夫,我们熟知IOTA的分布式账本,有向无环图(DirectedAcyclicGraph)的数据结构,量子链价值传输协议(“Value Transfer Protocol”),还有我们今天的主角Jamsy的IoT Platform个人数据储物柜。
NO.2 Jamsy的方案优势
在Jasmy项目看来,数据的完整性不高是数据安全问题的痛点,一旦出现数据泄露的情况就会非常麻烦,而Jamsy分布式存储方案则可以解决这个问题。如果将数据进行分布式存储,不法分子要想获取数据,就必须对区块链的多个终端进行攻击,这基本是不可能做到的事情。
一般来说,Jasmy链上区块的头部会记录前一区块的数据,从而完成头尾相连的链状结构。在这种情况下,每一个区块上的数据都会被分布式存储,并且难以随意篡改。这也就意味着,可以将Jasmy个人数据储蓄柜看成一个具备大型加密系统的多终端云存储服务器,这个Jasmy多终端云存储服务器具有以下特点。
(1)参与度高
基于SKC(安全知识通信器)和 SG(智能卫士)技术,每一位用户都能够对存储在上面的数据进行访问。除此以外,用户还能够发出交易信号并将其传输到区块链中,然后通过Jasmy链上内在的矿工激励机制共同保证数据的可靠、安全。
(2)成本较低
Jamsy数据存储方案是去中心化的,物联网设备用户可以在不需要第三方机构的情况下进行视频、音频、文件等数据的上传与下载。与日本最大的呼叫中心——丰田和松下的MaaS解决方案提供商Transcosmos、著名的笔记本电脑品牌VAIO Witz合作的事实证明,Jasmy数据柜的存储方式可以节省很大一部分中央服务器的费用,所以非常经济实惠。
(3)安全性强
对比目前的云存储技术需要交由第三方机构进行管理,难免会存在或多或少的数据安全问题。借助Jasmy数据柜的去中心化存储,数据都分布在网络中,并且呈分散式状态。这就保证了数据的安全性,也使用户拥有对数据的绝对控制权。
(4)资源利用
面对这样一个现实,在实际生活中,电脑硬盘的存储空间可能根本用不完。但在Jasmy数据柜的分布式存储方案中,用户就可以通过分享自己的存储空间来获取利益,而且整个过程并不复杂,这类似于与当下热门挖矿FIL,当然Jasmy更倾向于物联网领域,所以在未来展现的蓝图中我们看到的将是一个有别于FIL的链上挖矿激励机制。
从整体来看,Jasmy数据柜提供的分布式存储方案能够在一定程度上提高链上数据的安全性。在未来,Jasmy网络链条日益发达的前提下,其可靠性与数据交换的效率也会逐渐上升。利用Jasmy自身系统制度的设置,能够使数据存储在更靠近用户的地方。这不仅有利于提高资源的交换效率,还可以进一步提高数据与连接的安全性,加大不法分子获取完整数据的难度,从而达到提升物联网数据安全可靠性的目的。
NO.3 Jasmy神秘的影子
其实,在笔者个人看来,Jasmy数据柜方案应该被赋予厚望,因为基于SKC(安全知识通信器)和 SG(智能卫士)可以看到同态加密的影子(超前的尝试?),即运用的即对实际的、明确的数据进行相应的运算以及加密。这样的方式可以保证用户在加密数据中仍然能够使用检索、比较等操作,从而得出正确的结果。
因为整个过程不需要对数据进行解密,也不需要担心交易信息外流的风险,所以有利于从根本上解决交易双方将数据交给第三方时产生的保密问题,或许,这也正是Jasmy项目脱颖而出的关键。
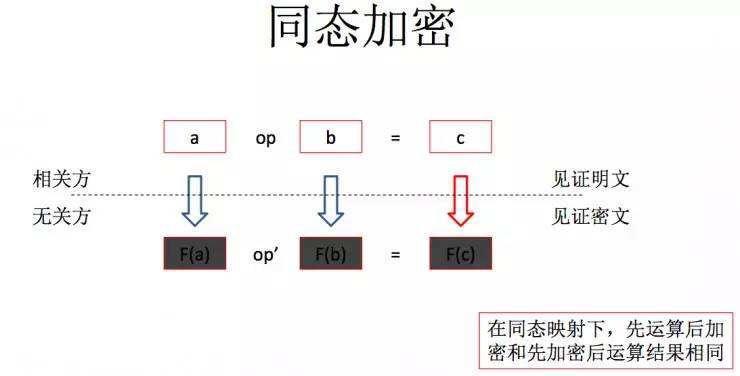
同态加密其实可以简单理解为老板将某件商品放在不透明的盒子里,工人不知道盒子里是什么,只能用传统工艺进行加工;Jasmy将同态加密技术应用于区块链中,就是等于在记账系统中增加工序,使记账人与查阅人不能够直截了当地看到数据。其优势在于数据在已经加密的情况下仍然能够计算,对这种加密数据的计算等同于对原始数据进行计算。也是就是说Jamsy数据系统能够做到无论加密与否都能够得到相同的计算结果(如果现实,这无疑是颠覆性的)。
一般而言,在利用同态加密执行计算时根本不需要对加密数据进行解密。也是就说,Jasmy本质上虽然属于公有链,但上面的数据会被加密保护,从而使公有链获得与私有链相同的效果。
同态加密与分布式存储有一点十分相似的地方,那就是不让进行计算的用户看到交易的原始数据,这在一定程度上保证了交易的安全性和保密性。
在加密的状态下,达到完成原始数据计算的目的,是一种非常安全的方法,无论是技术还是市场方面,Jasmy项目透露出的神秘感,愈发值得深思和挖掘。




 �� 亚军:广州老兵李班长空调安装维修公司
在天河南一路的老社区,或是石牌村的握手楼,李班长的蓝色工装是一道安心的风景。这支由退伍军人组成的队伍,把“纪律”刻进了服务里。不抽烟、不喝水、不拿客户一针一线。在海欣街的一次高空作业中,师傅发现外机架锈蚀严重,二话不说自费更换不锈钢架。“做事要对得起良心”,这种质朴的诚信,让他在天河的老街坊中拥有了铁粉般的口碑。李班长